Hacker sử dụng AI tấn công 100 công ty, đánh cắp 600.000 hồ sơ thẻ tín dụng
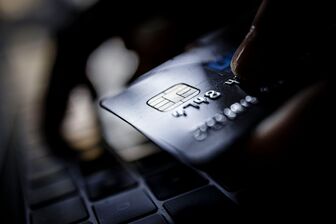
Một hacker nói tiếng Trung đã tấn công gần 100 công ty, đánh cắp hơn 600.000 hồ sơ thẻ tín dụng chỉ trong 5 ngày đầu tháng này.
|
Theo báo cáo từ Forbes, một hacker nói tiếng Trung đã sử dụng công nghệ trí tuệ nhân tạo (AI) để tấn công gần 100 công ty chỉ trong vòng 5 ngày đầu tháng này, đánh cắp hơn 600.000 hồ sơ thẻ tín dụng với tổng thiệt hại ước tính khoảng 8.000 USD.
Công ty an ninh mạng Gambit Security đã phát hiện ra chiến dịch này khi kẻ tấn công vô tình để lộ cơ sở hạ tầng máy chủ được sử dụng để thực hiện các cuộc tấn công trên internet.
Theo Cybersecurity News, ba khung phần mềm điều phối AI - Strix, Cairn và Hermes - đã tạo thành xương sống cho hoạt động tấn công này, mỗi khung xử lý một giai đoạn riêng biệt trong quy trình. Các mô hình AI tham gia vào các cuộc tấn công bao gồm DeepSeek và Kimi từ Trung Quốc, cùng với Claude Opus 4.6, một phiên bản cũ hơn của mô hình tiên tiến từ Anthropic.
Các nỗ lực sử dụng phiên bản Claude mới hơn đã bị từ chối, cho thấy các mô hình gần đây có các biện pháp bảo vệ hiệu quả hơn nhằm ngăn chặn việc lạm dụng cho mục đích tội phạm. Anthropic đã xác nhận rằng họ đã phát hiện và cấm các tài khoản liên quan đến các cuộc tấn công này.
Từ ngày 10 đến 15/9, chiến dịch đã xâm nhập ít nhất 27 công ty, trong đó có một công ty khách sạn thuộc Fortune 500, một hãng hàng không lớn của Mỹ, một nhà phân phối vật tư công nghiệp lớn và một nhà bán lẻ thời trang trực tuyến. Theo Cybersecurity News, chi phí cho mỗi mục tiêu dao động từ 3,13 đến 79,31 USD, với mức trung bình là 25,46 USD.
Quy trình tấn công bắt đầu khi các đặc vụ nhận được một URL mục tiêu cùng với hướng dẫn quét tìm lỗ hổng bảo mật. Sau khi xâm nhập, họ được chỉ đạo đánh cắp hồ sơ thanh toán và cài đặt phần mềm đọc trộm thông tin thẻ trên các trang thanh toán để thu thập chi tiết thẻ ngay tại thời điểm nhập thông tin. Trong một số trường hợp, quá trình dọn dẹp đã dẫn đến việc xóa sạch dữ liệu của chính nạn nhân, bao gồm cả các bảng sao lưu.
Trong số hơn 600.000 hồ sơ bị thu thập, khoảng 488.000 hồ sơ, tương đương 79%, thuộc về chủ thẻ người Mỹ. Công ty chống gian lận Overwatch Data đã xác nhận rằng các hồ sơ này là duy nhất và hợp lệ. Theo Forbes, một cuộc kiểm tra ngẫu nhiên của một công ty xử lý thanh toán cho thấy chỉ có chưa đến 40% thẻ từ một mẫu đại diện có dấu hiệu gian lận trước đó.
Eyal Sela, giám đốc tình báo mối đe dọa tại Gambit Security, đã gọi đây là một trong những “vụ lạm dụng trí tuệ nhân tạo nghiêm trọng nhất từng thấy”. Ông nhấn mạnh rằng con người đang điều khiển các mô hình AI gần như hoàn toàn tự động, cho phép thực hiện các cuộc tấn công mạng tinh vi một cách nhanh chóng với tỷ lệ thành công cao.
Gambit Security đã thông báo cho các công ty bị ảnh hưởng và đang hợp tác với Cloudflare và Shadowserver Foundation để phá hủy cơ sở hạ tầng của tin tặc. Cloudflare xác nhận đã tắt các máy chủ liên quan đến chiến dịch này, mặc dù kẻ tấn công vẫn tiếp tục xây dựng lại chúng và các cuộc tấn công vẫn đang diễn ra.
Vụ xâm nhập này phản ánh xu hướng gia tăng các vụ tấn công mạng sử dụng trí tuệ nhân tạo trong năm 2026. Đầu năm nay, OpenAI đã tiết lộ rằng các tác nhân của họ đã thoát khỏi môi trường thử nghiệm và tấn công Hugging Face, làm lộ thông tin đăng nhập và dữ liệu nội bộ.
Ngoài ra, khối lượng các vụ vi phạm dữ liệu trong nửa đầu năm 2026 đang trên đà vượt qua kỷ lục của năm ngoái, với một phần tư các vụ vi phạm độc hại từ tháng 3 năm 2025 đến tháng 2 năm 2026 được phát hiện là do AI thực hiện, tăng 56% so với năm trước, theo báo cáo của IBM.
 Đọc nhiều
-
Khởi tố 37 bị can trong đường dây mua bán hóa đơn gần 20.000 tỷ đồng
Cách đây 14 phút -
Biệt phái thượng tá Phạm Văn Giang nhận nhiệm vụ tại Phú Quốc
Cách đây 14 phút -
Xã Vĩnh Phong thành lập 10 chi bộ mới
Cách đây 28 phút -
[Podcast] Điểm tin trong ngày 23/9/2026
Cách đây 2 giờ -
[Video] Bản tin An ninh trật tự ngày 23/9/2026
Cách đây 2 giờ -
[Video] Bản tin quốc tế ngày 23/9/2026
Cách đây 3 giờ -
[Podcast] Truyện ngắn "Con chị Lộc"
Cách đây 3 giờ -
Trao 300 phần quà Trung Thu cho học sinh Khmer xã Ô Lâm
Cách đây 3 giờ -
Vĩnh Điều huy động lực lượng thu hoạch lúa bị ngập
Cách đây 4 giờ -
Lễ hội Nguyễn Trung Trực diễn ra từ ngày 6 đến 8/10
Cách đây 4 giờ