Microsoft vô hiệu hóa nền tảng dùng AI chiếm hơn 12.000 hộp thư
Microsoft vừa vô hiệu hóa hạ tầng EvilTokens, nền tảng dùng AI phân tích email và dựng kịch bản lừa đảo, sau khi hơn 12.000 hộp thư tại trên 10.000 tổ chức bị xâm nhập.
|
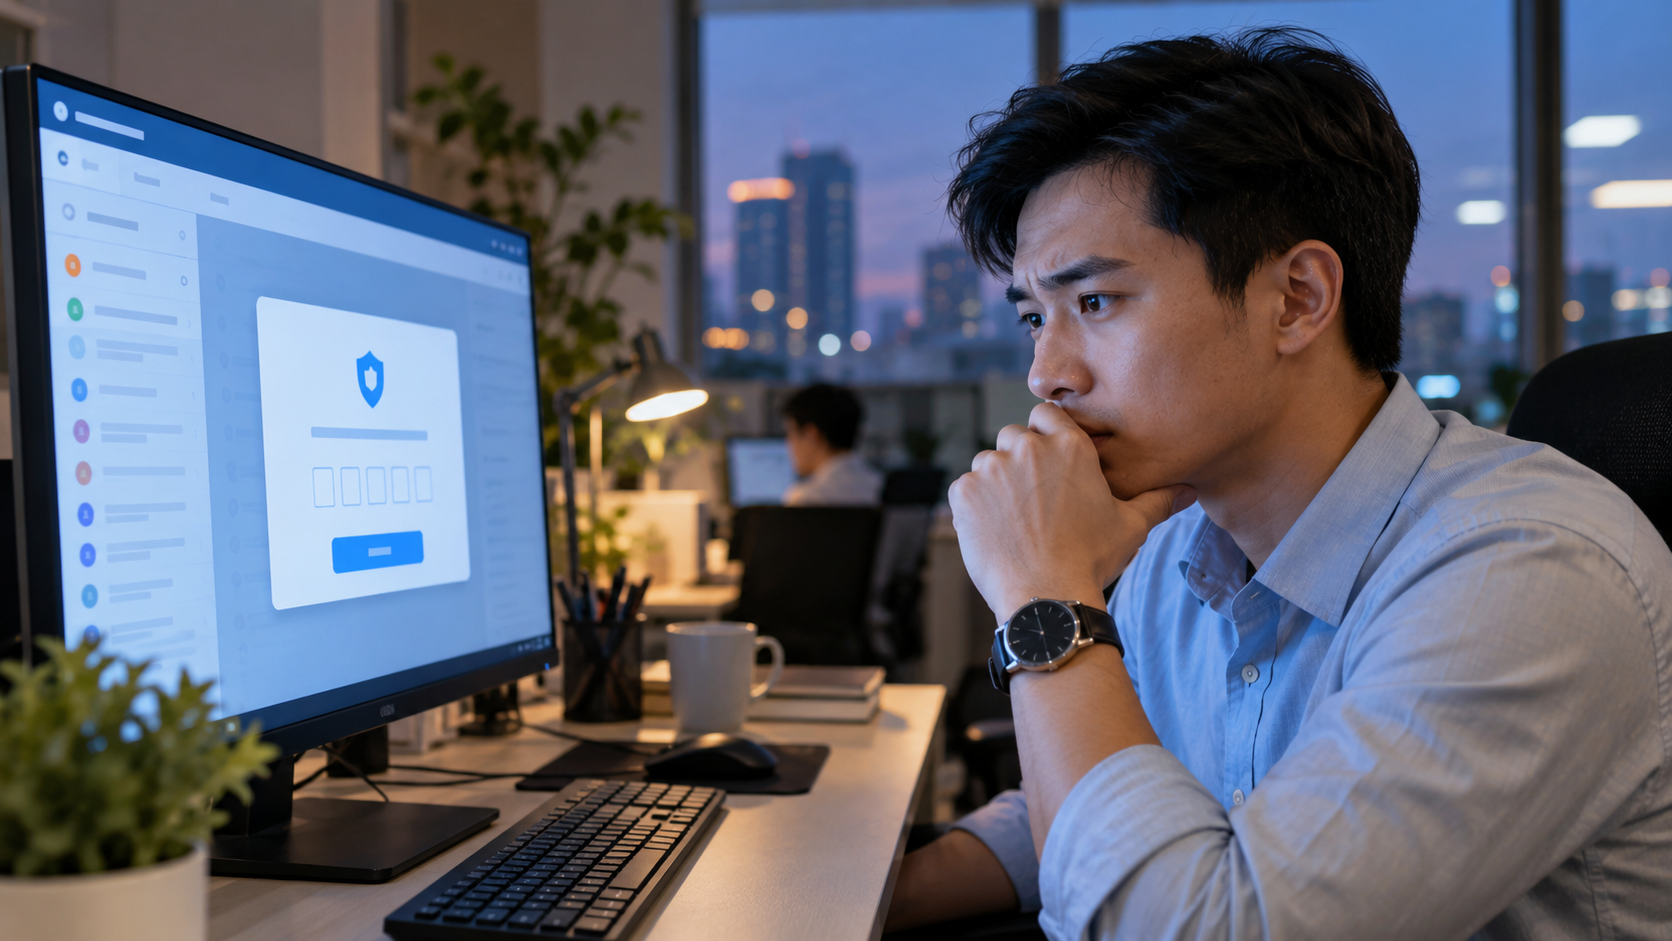
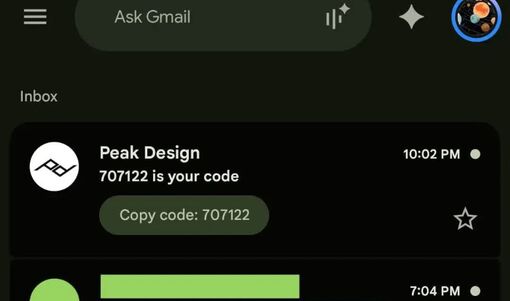
Người dùng có thể vô tình trao quyền truy cập hộp thư khi xác nhận mã đăng nhập do kẻ xấu gửi - Ảnh minh họa có dùng AI
Ngày 22/9, Microsoft cho biết đã phối hợp các đối tác vô hiệu hóa hạ tầng EvilTokens, một dịch vụ lừa đảo trực tuyến hoạt động theo mô hình thuê bao.
Từ khi xuất hiện vào tháng 2-2026, EvilTokens được liên kết với hơn 12.000 hộp thư bị xâm nhập tại hơn 10.000 tổ chức trên toàn cầu. Nạn nhân được ghi nhận trong nhiều lĩnh vực, tập trung tại Mỹ, Canada, Anh, Úc, Ấn Độ và Pháp.
Microsoft không nêu số nạn nhân tại Việt Nam.
Vào trang Microsoft thật vẫn có thể mất quyền kiểm soát hộp thư
Theo phê chuẩn của Tòa án liên bang Mỹ khu vực Đông Virginia, Microsoft, tổ chức Health-ISAC và các đối tác đã thu giữ 50 trang web, vô hiệu hóa hơn 150 tên miền hỗ trợ EvilTokens.
Cảnh sát Anh cũng bắt hai người đàn ông 32 và 38 tuổi vì nghi liên quan. Cả hai được tại ngoại có điều kiện trong khi vụ việc tiếp tục được điều tra.
Thủ đoạn chính của EvilTokens là lợi dụng quy trình đăng nhập bằng mã thiết bị - một cơ chế xác thực hợp pháp dành cho những thiết bị khó nhập liệu như tivi thông minh, máy in hoặc thiết bị hội nghị.
Kẻ xấu khởi tạo một phiên đăng nhập rồi gửi mã thiết bị cho nạn nhân qua email lừa đảo. Nạn nhân được dẫn tới cổng đăng nhập chính thức của Microsoft để nhập mã. Nếu tài khoản đã đăng nhập sẵn, họ chỉ cần dán mã và xác nhận.
Thao tác này cấp mã thông báo truy cập cho phiên do kẻ xấu khởi tạo, thay vì làm lộ mật khẩu. Vì vậy, trang Microsoft mà nạn nhân nhìn thấy có thể hoàn toàn là trang thật, nhưng phiên đăng nhập được xác nhận lại thuộc về kẻ tấn công.
Sau khi có quyền truy cập, kẻ xấu có thể đọc email, tạo quy tắc ẩn thư, gửi thư lừa đảo hoặc đăng ký thiết bị mới để duy trì quyền truy cập.
AI đọc email, tìm người có quyền chuyển tiền để lên kịch bản lừa đảo
Sau khi chiếm hộp thư, AI của EvilTokens phân tích dữ liệu mà kẻ tấn công truy cập được. Công cụ có thể tóm tắt, dịch email, tìm trao đổi tài chính, nhận diện người có quyền phê duyệt thanh toán và các mối quan hệ đáng tin cậy trong tổ chức.
Nền tảng còn rà thông tin chuyển khoản, hóa đơn hoặc nhà cung cấp, rồi gợi ý nên mạo danh ai và tiếp cận người nào. AI hỗ trợ soạn email phù hợp với công việc của mục tiêu, khiến yêu cầu chuyển tiền hoặc đổi thông tin thanh toán khó bị nghi ngờ hơn.
AI không tự "bẻ khóa" hộp thư; nó biến dữ liệu đã bị chiếm thành kịch bản lừa đảo có mục tiêu trong thời gian rất ngắn.
Theo Microsoft, EvilTokens cung cấp 44 chủ đề email và trang mồi, giả dạng dịch vụ ký tài liệu, lưu trữ đám mây, hóa đơn, thư thoại hoặc thông báo mật khẩu sắp hết hạn. Dịch vụ được rao bán qua Telegram với phí khởi đầu 1.500 USD và 500 USD mỗi tháng.
Microsoft khuyến cáo người dùng không nhập mã thiết bị nhận được từ email hoặc tin nhắn bất ngờ, kể cả khi đường dẫn mở ra trang đăng nhập thật. Các yêu cầu chuyển tiền, đổi tài khoản nhận tiền hoặc cung cấp dữ liệu nhạy cảm cần được xác minh qua một kênh liên lạc khác.
Với tổ chức, Microsoft khuyến nghị chặn đăng nhập bằng mã thiết bị nếu không có nhu cầu. Nếu vẫn sử dụng, cần giới hạn bằng chính sách truy cập có điều kiện, đồng thời cảnh báo khi xuất hiện thiết bị mới, quy tắc hộp thư bất thường hoặc lượt đăng nhập đáng ngờ.
Nếu nghi tài khoản đã bị xâm nhập, quản trị viên cần thu hồi các phiên và mã làm mới, thậm chí tạm khóa tài khoản để ngăn truy cập tức thời. Xác thực nhiều lớp vẫn cần thiết, nhưng không đủ nếu người dùng xác nhận nhầm phiên đăng nhập.
Việc vô hiệu hóa hạ tầng EvilTokens không đồng nghĩa mô hình này biến mất. Vụ việc cho thấy email lừa đảo đang được hỗ trợ bằng AI để phân tích dữ liệu, xác định đúng mục tiêu và dựng kịch bản tấn công nhanh hơn.
Theo Báo Tuổi Trẻ
 Đọc nhiều
-
Trao 1.700 phần quà cho học sinh xã biên giới Giang Thành
Cách đây 9 phút -
Độc đáo thổ cẩm Khmer Văn Giáo
Cách đây 10 phút -
Sáng 24/9, giá bạc thế giới giảm mạnh
Cách đây 11 phút -
[Infographic] Quan hệ Đối tác toàn diện Việt Nam - Canada
Cách đây 12 phút -
Microsoft vô hiệu hóa nền tảng dùng AI chiếm hơn 12.000 hộp thư
Cách đây 13 phút -
Mất răng toàn hàm có nên trồng All-on-4?
Cách đây 14 phút -
Maroc tiến hành bầu cử Hạ viện
Cách đây 1 giờ -
Xã Vĩnh Thuận thành lập mới 8 chi bộ
Cách đây 1 giờ -
Cấp cứu kịp thời người phụ nữ bị ong vò vẽ đốt gần 20 nốt
Cách đây 1 giờ -
Những điều ngư dân cần biết khi ra khơi
Cách đây 1 giờ -
Tuổi trẻ Biên phòng Hà Tiên chung sức xây dựng vùng biên
Cách đây 1 giờ -
Bảng tổng sắp huy chương ASIAD 2026 ngày 23/9
Cách đây 1 giờ -
Người dân Sơn Kiên mong sớm sửa chữa quốc lộ 80
Cách đây 1 giờ -
Vui trung thu cùng thiếu nhi An Giang
Cách đây 1 giờ -
Nước Pháp trải qua tháng 9 khô hạn lịch sử
Cách đây 1 giờ -
Kết nối việc làm, mở thêm sinh kế
Cách đây 1 giờ