Lỗ hổng từ dịch vụ sao lưu khiến hàng loạt hệ thống Microsoft 365 bị xâm nhập
Một cuộc tấn công chuỗi cung ứng liên quan đến dịch vụ sao lưu ConnectWise đã khiến ít nhất 162 môi trường Microsoft 365 bị truy cập trái phép.
|
Theo BleepingComputer, tin tặc đã khai thác quyền truy cập của dịch vụ ConnectWise Cloud Backup để xâm nhập môi trường Microsoft 365 của nhiều khách hàng. Vụ việc cho thấy rủi ro bảo mật khi các ứng dụng bên thứ ba được cấp quyền truy cập sâu vào hệ thống doanh nghiệp.
Theo hãng bảo mật Huntress, ít nhất 162 môi trường Microsoft 365 đã bị ảnh hưởng trong cuộc tấn công chuỗi cung ứng liên quan đến ConnectWise. Thay vì trực tiếp tấn công từng doanh nghiệp, tin tặc lợi dụng quyền truy cập của dịch vụ sao lưu để tiếp cận hệ thống khách hàng.
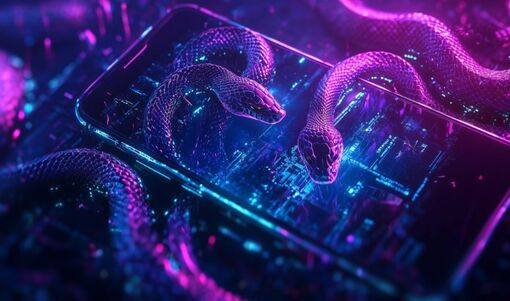
Vụ tấn công chuỗi cung ứng qua ConnectWise khiến ít nhất 162 môi trường Microsoft 365 bị xâm nhập, làm dấy lên lo ngại về bảo mật ẢNH: TẠO BỞI AI
ConnectWise Cloud Backup là dịch vụ hỗ trợ sao lưu dữ liệu Microsoft 365. Để thực hiện chức năng này, ứng dụng cần được cấp các quyền nhất định trong môi trường của khách hàng. Đây cũng là yếu tố bị lợi dụng trong vụ tấn công.
Sau khi phát hiện sự cố, ConnectWise đã tạm ngừng hoạt động của dịch vụ Cloud Backup để phục vụ công tác điều tra và xử lý. Động thái này nhằm hạn chế nguy cơ các môi trường khách hàng tiếp tục bị truy cập trái phép.
Đến thời điểm thông tin được công bố, chưa có bằng chứng cho thấy dữ liệu sao lưu được lưu trữ trên dịch vụ đã bị xâm phạm. Tuy nhiên, việc nhiều môi trường Microsoft 365 bị ảnh hưởng đặt ra vấn đề về phạm vi quyền truy cập mà doanh nghiệp cấp cho các nhà cung cấp dịch vụ bên ngoài.
Điểm đáng chú ý của cuộc tấn công nằm ở cơ chế xác thực. Thay vì sử dụng tài khoản và mật khẩu của người dùng, tin tặc khai thác danh tính ứng dụng cùng các quyền đã được cấp trong Microsoft 365.
Phương thức này cho phép kẻ tấn công thực hiện hoạt động truy cập mà không cần trải qua quy trình đăng nhập thông thường. Vì vậy, xác thực đa yếu tố (MFA) áp dụng cho tài khoản người dùng không thể trực tiếp ngăn chặn các hoạt động sử dụng quyền của ứng dụng.
Huntress cũng ghi nhận một số trường hợp ứng dụng được sử dụng để tự cấp quyền quản trị cấp cao trong môi trường Microsoft 365. Quyền hạn này có thể tạo điều kiện để tin tặc tiếp tục duy trì khả năng truy cập và thực hiện những thao tác có đặc quyền.
Vụ việc cho thấy việc triển khai MFA cho người dùng chưa đủ để bảo vệ toàn bộ môi trường Microsoft 365. Các quyền ứng dụng và kết nối với dịch vụ bên thứ ba cũng cần được kiểm soát, đặc biệt khi những dịch vụ này có khả năng truy cập dữ liệu hoặc thực hiện thao tác quản trị trên hệ thống doanh nghiệp.
 Đọc nhiều
-
Cử tri Mỹ bắt đầu bỏ phiếu sớm
Cách đây 1 giờ -
Iraq phát hiện di tích khảo cổ 1.200 năm tuổi
Cách đây 1 giờ -
Địa chỉ khóa học Google Ads thực chiến tại TP. Hồ Chí Minh
Cách đây 2 giờ -
Phụ nữ An Giang giới thiệu hơn 120 sản phẩm khởi nghiệp
Cách đây 2 giờ