Quy định tiêu chí rõ ràng, đúng cấp độ rủi ro an ninh dữ liệu
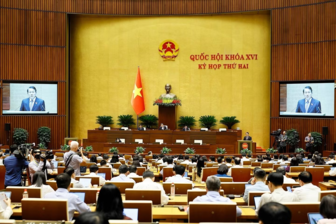
Tiếp tục chương trình Kỳ họp thứ 2, chiều 26/10, Quốc hội thảo luận ở tổ về các dự án: Luật An ninh dữ liệu; Luật Định danh và xác thực điện tử.
|
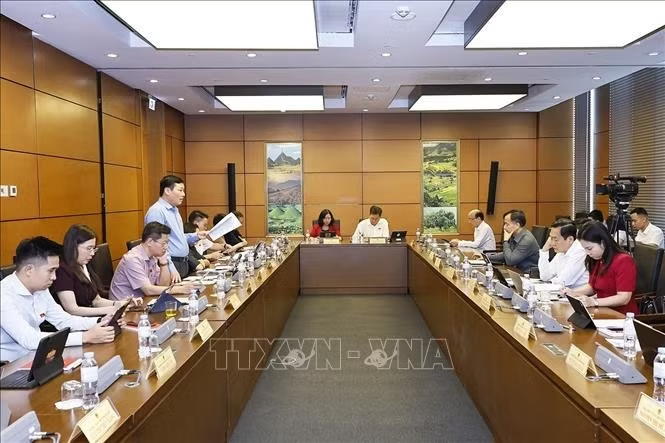
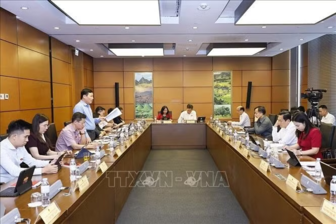
Đoàn đại biểu Quốc hội các tỉnh Phú Thọ và Cà Mau thảo luận ở tổ. Ảnh: Doãn Tấn/TTXVN
Tạo cơ sở pháp lý cho việc khai thác, sử dụng dữ liệu an toàn, hiệu quả
Đánh giá cao sự nỗ lực, công phu và trách nhiệm của Chính phủ cùng cơ quan chủ trì soạn thảo trong quá trình xây dựng dự án Luật An ninh dữ liệu, các đại biểu cho rằng, việc ban hành Luật là cần thiết nhằm hoàn thiện hệ thống pháp luật về dữ liệu, tăng cường bảo vệ chủ quyền quốc gia, đảm bảo an ninh dữ liệu, đồng thời tạo cơ sở pháp lý cho việc khai thác, sử dụng dữ liệu an toàn, hiệu quả, đáp ứng yêu cầu phát triển kinh tế số, xã hội số và chuyển đổi số quốc gia.
Đồng tình với việc dự thảo Luật quy định 5 cấp độ rủi ro an ninh dữ liệu để áp dụng các biện pháp bảo vệ tương ứng, tuy nhiên, đại biểu Nguyễn Thị Bích Đào (Ninh Bình) nhận thấy một số quy định cần tiếp tục được làm rõ để đảm bảo tính khoa học, logic, thống nhất và khả thi trong thực tiễn. Bởi lẽ, việc phân cấp rủi ro không chỉ quyết định các biện pháp bảo vệ dữ liệu mà còn là căn cứ xác định nghĩa vụ, đánh giá, kiểm toán, thẩm định và các điều kiện xử lý, chuyển dữ liệu xuyên biên giới.
Khoản 1 Điều 8 dự thảo Luật quy định cấp độ rủi ro an ninh dữ liệu được xác định dựa trên khả năng xảy ra sự cố và mức độ thiệt hại có thể xảy ra. Theo đại biểu, về khoa học quản trị rủi ro, khả năng xảy ra sự cố và mức độ hậu quả là hai yếu tố quan trọng để đánh giá rủi ro. Tuy nhiên, cần phân biệt mức độ hậu quả tiềm tàng khi dữ liệu bị xâm phạm với khả năng xảy ra sự cố trong một môi trường xử lý cụ thể.
Đại biểu đề nghị nghiên cứu hoàn thiện Khoản 1 Điều 8 theo hướng xác định cấp độ rủi ro an ninh dữ liệu chủ yếu căn cứ vào tính chất, mức độ quan trọng của dữ liệu và hậu quả tiềm tàng khi bị xâm phạm. Yếu tố khả năng xảy ra sự cố được xem xét trong quá trình đánh giá, quản trị rủi ro để xác định và điều chỉnh biện pháp bảo vệ tương ứng, không làm thay đổi việc phân cấp dữ liệu chỉ vì điều kiện bảo vệ của hệ thống tốt hơn hoặc kém đi.
Đại biểu cũng cho rằng, cần cụ thể hóa các tiêu chí phân cấp để đảm bảo khả năng áp dụng thống nhất và tránh gia tăng chi phí tuân thủ. Điều 8 dự thảo Luật sử dụng nhiều khái niệm định tính như: mức độ tổn hại thấp, nghiêm trọng, rất nghiêm trọng hoặc đặc biệt nghiêm trọng. Những khái niệm này là cần thiết trong việc xác định mức độ hậu quả, tuy nhiên, nếu không có tiêu chí hướng dẫn cụ thể, ranh giới giữa các cấp độ sẽ khó xác định trong thực tiễn.
"Khi không xác định được chính xác cấp độ của dữ liệu, các cơ quan, tổ chức có thể lựa chọn phân cấp cao hơn mức cần thiết để tránh rủi ro pháp lý. Điều này kéo theo yêu cầu đầu tư hạ tầng, nhân lực, kiểm toán và các biện pháp bảo vệ vượt quá nhu cầu thực tế. Đặc biệt, đối với doanh nghiệp nhỏ và vừa, chi phí tuân thủ không tương xứng có thể ảnh hưởng đến khả năng ứng dụng công nghệ và tham gia phát triển kinh tế số", đại biểu nhấn mạnh.
Từ phân tích này, đại biểu đề nghị Chính phủ quy định bộ tiêu chí đánh giá rõ ràng, có thể kiểm chứng, kết hợp tiêu chí định lượng như quy mô dữ liệu, số lượng chủ thể bị ảnh hưởng, thời gian gián đoạn dịch vụ với các tiêu chí định tính về hậu quả đối với quốc phòng, an ninh quốc gia, trật tự an toàn xã hội và quyền, lợi ích hợp pháp của tổ chức, cá nhân. Đồng thời, cần có hướng dẫn và tình huống minh họa đối với các trường hợp nằm ở ranh giới giữa hai cấp độ.
Đại biểu Nguyễn Thị Bích Đào cho rằng, việc hoàn thiện quy định tại Điều 8 cần giải quyết được hai yêu cầu có quan hệ chặt chẽ với nhau. Một mặt phải xác định đúng cấp độ rủi ro để đảm bảo dữ liệu có khả năng gây hậu quả nghiêm trọng khi bị xâm phạm được áp dụng các biện pháp bảo vệ đủ mạnh. Mặt khác, không tạo ra nghĩa vụ bảo vệ vượt quá mức cần thiết đối với dữ liệu có rủi ro thấp. Để thực hiện điều đó, cơ chế phân cấp phải dựa trên các tiêu chí khoa học, rõ ràng, có khả năng kiểm chứng và áp dụng thống nhất.
Đánh giá cao việc dự thảo tiếp cận theo hướng quản lý rủi ro, bảo đảm an ninh trong suốt vòng đời dữ liệu, tuy nhiên đại biểu Lê Ngọc Quang (thành phố Đà Nẵng) chỉ rõ, cần bảo đảm yêu cầu an ninh dữ liệu không làm phát sinh thêm thủ tục, chi phí không cần thiết, ảnh hưởng đến việc kết nối, chia sẻ và khai thác dữ liệu của cơ quan nhà nước, người dân và doanh nghiệp.
Về nguyên tắc bảo vệ an ninh dữ liệu (Điều 4), đại biểu bày tỏ thống nhất với nguyên tắc chủ quản dữ liệu tự xác định cấp độ rủi ro, áp dụng biện pháp bảo vệ và chịu trách nhiệm trước pháp luật; điều này phù hợp với yêu cầu cải cách quản lý và thúc đẩy chuyển đổi số. Tuy nhiên, đại biểu đề nghị làm rõ tiêu chí, phương pháp xác định cấp độ rủi ro và trách nhiệm pháp lý của chủ quản dữ liệu, tránh tình trạng cùng một loại dữ liệu nhưng mỗi chủ thể xác định một mức độ rủi ro khác nhau. Đồng thời, cần quy định rõ trường hợp nào thuộc diện tiền kiểm để bảo đảm nguyên tắc hậu kiểm không bị mở rộng trên thực tế.
Đại biểu cũng đề nghị rà soát để bảo đảm nguyên tắc “một đối tượng, một nội dung rủi ro chỉ đánh giá, thẩm định, kiểm tra một lần” được thực hiện thực chất; có cơ chế công nhận, chia sẻ và tái sử dụng kết quả đánh giá, thẩm định, kiểm tra giữa các cơ quan nhà nước, tránh việc cùng một hệ thống, cùng một nội dung nhưng doanh nghiệp phải thực hiện nhiều thủ tục tương tự theo các luật khác nhau.
Làm rõ phạm vi áp dụng nghĩa vụ xác thực điện tử bắt buộc
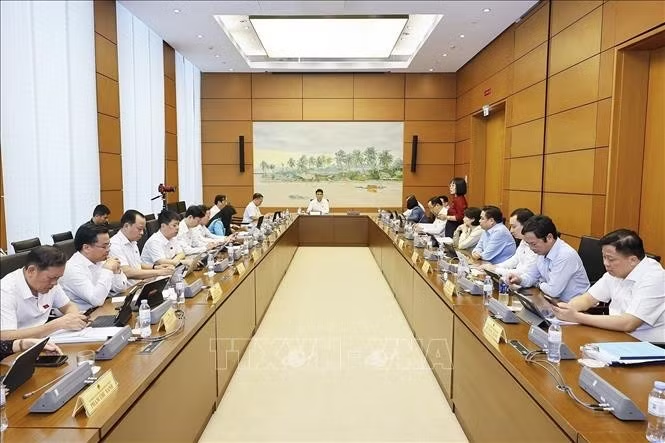
Đoàn đại biểu Quốc hội các tỉnh Hà Tĩnh, Lạng Sơn và TP. Hải Phòng thảo luận ở tổ. Ảnh: Doãn Tấn/TTXVN
Thảo luận tại tổ về dự án Luật Định danh và xác thực điện tử, các đại biểu nhất trí với sự cần thiết ban hành Luật nhằm thể chế hóa kịp thời, đầy đủ các quan điểm, chủ trương của Đảng về bảo vệ an ninh quốc gia, trật tự an toàn xã hội, chuyển đổi số quốc gia, phát triển khoa học - công nghệ và đổi mới tư duy lập pháp; luật hóa các quy định đang tồn tại phân tán tại các văn bản dưới luật; bảo đảm tính đồng bộ với các luật chuyên ngành; đáp ứng nhu cầu thực tiễn, tạo nền tảng nhận diện số tin cậy, phòng, chống tội phạm mạng, lừa đảo trực tuyến.
Quan tâm đến quy định về mở rộng đối tượng định danh, bảo vệ dữ liệu, quyền riêng tư, cũng như quy định về liên kết, xác thực điện tử bắt buộc trong dự thảo Luật, đại biểu Nguyễn Thanh Xuân (thành phố Huế) cho rằng, việc đưa các sự kiện, giao dịch, hành vi, di sản phi vật thể và các đối tượng phi vật chất khác vào phạm vi định danh (Điều 7, Điều 8 dự thảo Luật) cần có tiêu chí rõ ràng, bảo đảm tính cần thiết và tương xứng, tránh ảnh hưởng đến quyền bí mật đời tư. Nhiều đối tượng đã có mã định danh riêng nên cần hạn chế trùng lặp.
Đại biểu đề xuất phân thành hai nhóm: nhóm đối tượng là cơ quan, tổ chức, cá nhân được Luật quy định đầy đủ và nhóm mở rộng gồm tài sản, sản phẩm, dữ liệu, địa điểm do Chính phủ quy định theo danh mục, kèm đánh giá tác động. Đối với sự kiện, giao dịch, hành vi, chỉ nên ghi nhận dưới dạng bản ghi gắn với danh tính chủ thể, không cấp danh tính độc lập; đồng thời ưu tiên tái sử dụng, liên kết với mã định danh hiện có.
Về nghĩa vụ liên kết và xác thực điện tử bắt buộc, đại biểu Nguyễn Thanh Xuân cho rằng, cần làm rõ phạm vi áp dụng, mức độ xác thực và tính khả thi. Việc áp dụng nghĩa vụ xác thực trong nhiều lĩnh vực mà không phân biệt mức độ rủi ro, đồng thời chưa có phương án thay thế, có thể gây khó khăn cho người cao tuổi, người khuyết tật, người ở vùng khó khăn hoặc người chưa sử dụng VNeID.
 Đọc nhiều
-
[Podcast] Điểm tin trong ngày 26/10/2026
Cách đây 2 giờ